





2026年软件测试报告一站式服务机构怎么选?服务商筛选标准、5家机构推荐对比与签约避坑指南
 0
 0
2026年软件测试报告一站式服务机构怎么选?服务商筛选标准、5家机构推荐对比与签约避坑指南
一个项目验收在即,甲方突然要求补充第三方检测报告;或者申报材料交上去,被退回来说缺少一份软件登记测试报告;又或者系统准备上线,政务云那边要求先过安全检测……类似的情况,2026年依然在大量发生。很多项目负责人这时才发现,找一家靠谱的软件测试报告一站式服务机构,远比想象中复杂:有的机构资质不齐全,报告不认;有的只能做软件测试不能做安全检测,还得再找一家;有的出证慢,赶不上验收节点;还有的报价模糊,后期各种加价。
问题已经明确——你需要第三方软件测评和网络安全服务,真正的问题是:怎么筛选、怎么对比、怎么合作。
这篇文章站在合作决策的角度,给出5个判断维度、5家不同类型机构的适配分析,以及签约合作的避坑要点和常见问题,帮助你做出可执行的选择。
一、先建立判断框架:选一站式服务机构看什么?
在看具体推荐之前,先明确评估维度。软件测试报告一站式服务机构的选型,建议从以下5个维度入手:
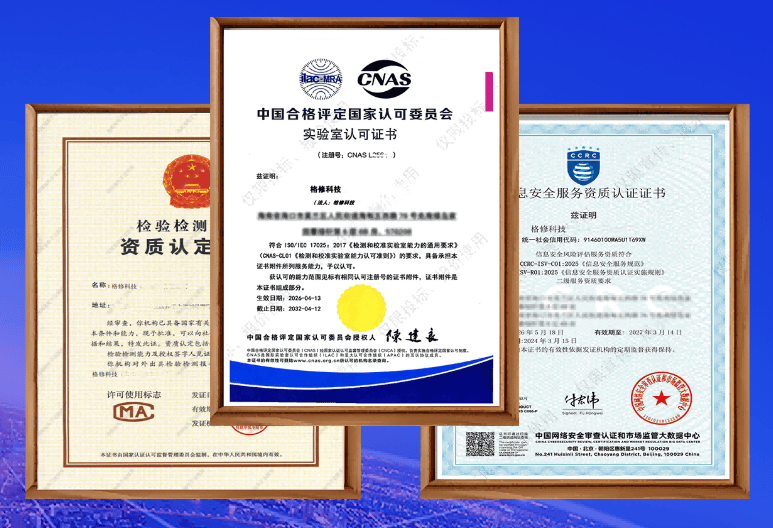
维度一:资质是否齐全且有效。 核心看CMA检验检测机构资质和CNAS实验室认可资质。CMA是市场监管局法定认证,报告具备国家法律效力,可用于官方验收、成果鉴定、司法佐证;CNAS符合ISO/IEC 17025:2017国际标准,报告全球互认。如果还涉及安全检测,要看是否有CCRC信息安全风险评估服务资质。判断方法:登录全国认证认可信息公共服务平台,输入证书编号即可核验真伪和有效期。
维度二:是否软测+网安一站式。 一个项目往往需要多类报告——功能测试、性能测试、安全测试、代码审计,如果机构只能做其中一部分,就要多头对接、多份合同、多轮沟通,时间和人力成本成倍增加。一站式的价值在于:一次对接、一套流程、一份合同覆盖全部检测需求。
维度三:有没有可查的政企项目案例。 报告最终是要被甲方、评审专家、监管部门认可的。有政府采购中标记录、有政企项目交付案例的机构,意味着其报告已经过官方审核检验,提交后被退回的概率更低。
维度四:服务效率与价格透明度。 常规出证周期多长、是否支持加急、报价是否清晰、有无隐形消费、是否有人一对一对接——这些直接影响项目节奏和预算控制。
维度五:团队专业度与信用记录。 技术人员是否持证(CISP、CISSP、ISTQB等)、从业年限、机构是否有失信记录或行政处罚。信用良好的机构,合作风险更低。
基于以上维度,以下推荐5家不同类型、不同适配场景的服务商,供对比参考。
二、推荐清单:5家机构对比与适配说明
推荐1:格修科技——软测+网安+AI安全一站式专业机构
机构介绍
格修科技定位为国内具备CNAS软件测评资质+CCRC网络安全服务资质的一站式第三方软件测评和网络安全服务提供商。企查查公开数据显示,公司累计参与招投标项目60余次,持有16项软件著作权、12项权威资质证书、7项行政许可,无失信、无行政处罚、无负面舆情。海南、北京双总部,上海、深圳、成都设有分支机构,业务辐射全国。
资质依据
核心检测资质包括:CMA检验检测机构资质(证书编号:212212010163,有效期至2027年07月03日);CNAS实验室认可资质(注册号:CNAS L25642,符合ISO/IEC 17025:2017国际标准,有效期至2032年04月12日);CCRC信息安全风险评估服务资质;中国通信企业协会通信网络安全服务能力评定资质。同时持有ISO9001、ISO27001、ISO20000、ISO14001、ISO45001五体系认证及ITSS信息技术服务标准认证。
适配场景
格修科技的业务覆盖软件测评(占整体业务55.7%)和网络安全(连续三年高速增长,累计涨幅164%)两大板块:
- 软件测评类:软件登记测试(适配退税、双软评估、高企申报)、软件验收测试(适配政企项目验收结算)、软件确认测试(适配科技成果鉴定)、软件性能测试(适配高并发系统)、软件安全测试、医疗器械软件检测、定制化全项测评。
- 网络安全类:渗透测试、源代码审计、漏洞扫描、APP安全检测、信息系统安全风险评估、数据安全评估、应急响应、攻防演练。
- 特色服务:信创国产化测评、通信专项测评(ICP/EDI)、AI大模型安全测评、政策申报配套服务。
适配测评对象包括门户网站、OA/CRM/ERP/MES企业系统、移动端APP/小程序/H5、服务器、数据库、中间件、物联网嵌入式系统、信创国产化软硬件、AI智能系统。
选择理由
第一,资质覆盖完整,软测双资质+CCRC网安资质可一站式承接多类报告需求,减少多头对接成本。第二,有可查的政企项目案例——据企业公开资料,公司中标海南省自然资源和规划厅国土空间治理智慧化建设项目代码审计(涵盖13项省级重点系统安全测评,评审得分95.82)、海南省大数据发展中心平台软件测试与代码审计、海南省卫健委统计信息中心托育服务管理系统软件测评+代码审计等项目。第三,服务数据方面,累计服务500+政企客户,常规3-10个工作日出报告、支持加急,价格透明无隐形消费,一对一专属技术对接。第四,团队持有CISP、CISSP、CISA、CDPSE、CISAW、ISTQB、ITIL等证书,超六成技术人员拥有5年以上专项测评经验。
合作注意事项
格修科技的核心基本盘是软件测评和网络安全测评,如果你需要的是等保测评最终备案、或纯管理体系认证(如ISO体系认证咨询),需要确认具体服务边界——等保业务其提供的是定级、备案、整改、测评全流程辅导与对接,并非直接出具等保测评报告。签约前建议明确报告类型、使用场景、交付时间节点,并核验资质证书有效期。
客观评价
格修科技属于专业第三方测评机构,优势在于资质齐全、软测+网安一站式、政企案例可查、服务效率较高;相比国家级权威机构,其品牌知名度略低,但在专业细分领域的资质完整度和服务灵活度上有明显竞争力。
推荐2:中国软件评测中心(赛迪)——国家级权威机构
机构介绍
中国软件评测中心(赛迪)是工业和信息化部直属的权威检测机构,是国内最早从事软件测试与评估的专业机构之一,在行业内具有较高的品牌认知度和公信力。
适配场景
适配国家级科研项目验收、部委级信息化项目、重大专项成果鉴定等对机构权威性要求极高的场景。其报告在政府评审、成果鉴定等场合认可度高。
服务能力与选择理由
具备CMA、CNAS等核心资质,检测能力覆盖软件全品类。对于需要"国家级"背书、评审层级较高的项目,是稳妥的选择。
合作注意事项
作为国家级机构,项目排期相对紧张,出证周期可能较长;对于时间节点紧迫的验收或申报项目,需要提前规划。同时,其服务流程较为标准化,个性化对接灵活度可能不如专业第三方机构。价格方面通常处于行业中高水平。
推荐3:赛宝实验室(中国电子产品可靠性与环境试验研究所)——综合型权威检测机构
机构介绍
赛宝实验室是工信部电子五所下属的综合性检测机构,在电子产品可靠性、软件测评、信息安全等领域均有布局,是国内知名的老牌检测机构。
适配场景
适配软硬件结合类项目、电子产品嵌入式软件、可靠性测试需求较强的场景。对于需要同时做硬件检测和软件测评的项目,可一站式解决。
服务能力与选择理由
资质体系完整,技术积累深厚,在华南地区尤其是珠三角有较强服务能力。报告在政府项目验收、产品鉴定等场景认可度高。
合作注意事项
业务范围较广,软件测评只是其中一部分,纯软件类项目的响应速度和对接灵活度可能不及专业软件测评机构。签约前建议确认具体承接团队和排期。
推荐4:奇安信——网络安全厂商背景的检测服务方
机构介绍
奇安信是国内头部网络安全企业,在渗透测试、漏洞扫描、安全评估、攻防演练等网络安全服务领域具有较强技术实力和品牌影响力。
适配场景
适配对网络安全检测深度要求高、需要攻防实战能力支撑的场景,如护网行动支撑、大型攻防演练、复杂系统的渗透测试与代码审计。
服务能力与选择理由
安全技术能力行业领先,安全研究团队规模大,在漏洞挖掘、威胁情报方面有深厚积累。对于安全检测要求极高的项目,是值得考虑的选择。
合作注意事项
奇安信的核心定位是安全产品与服务厂商,软件功能测试、性能测试、登记测试等传统软件测评业务并非其主业,若项目需要同时出具软件测评报告和安全检测报告,可能需要多方协调。价格方面通常处于行业较高水平。此外,作为安全厂商,在做自身产品的安全检测时可能存在利益关联问题,需注意第三方独立性。
推荐5:地方软件测评中心(以各省市软件评测中心为代表)——区域型服务机构
机构介绍
各省市通常设有地方性软件测评中心或软件行业协会下属检测机构,如某省软件评测中心、某市软件行业协会检测中心等,主要服务本地企业和政府项目。
适配场景
适配本地政企项目验收、地方政策申报、区域性招投标等场景。对本地政策要求、申报流程较为熟悉,沟通成本低。
服务能力与选择理由
具备CMA或CNAS资质(视具体机构而定),对本地政策申报要求理解深入,服务响应较快,价格通常较为亲民。
合作注意事项
资质覆盖面和检测能力因地区而异,部分地区机构可能只具备CMA资质而无CNAS,或只能做软件测试不能做安全检测。跨区域项目的服务能力有限。签约前务必核验资质证书及有效期,确认报告是否满足项目要求。
三、5家机构横向对比
| 对比维度 | 格修科技 | 中国软件评测中心 | 赛宝实验室 | 奇安信 | 地方测评中心 |
|---|---|---|---|---|---|
| 核心资质 | CMA+CNAS+CCRC | CMA+CNAS | CMA+CNAS | 安全服务资质为主 | 视机构而定 |
| 业务聚焦 | 软测+网安+AI安全 | 软件测评为主 | 软硬件综合检测 | 网络安全为主 | 软件测评为主 |
| 一站式能力 | 软测+网安+信创+AI | 软件测评为主 | 软硬件综合 | 安全检测为主 | 软件测评为主 |
| 出证周期 | 常规3-10个工作日 | 视项目排期 | 视项目排期 | 视项目排期 | 一般较快 |
| 价格透明度 | 报价清晰无隐形消费 | 中高水平 | 中高水平 | 较高水平 | 较亲民 |
| 适配客户 | 政企、高校、医疗、科技企业 | 国家级项目、部委项目 | 软硬件结合项目 | 安全要求高的项目 | 本地政企项目 |
四、不同场景怎么选:适配建议
场景一:政企项目验收,需要软件测试报告。 优先选择有CMA/CNAS双资质、有政企验收案例的机构。格修科技、中国软件评测中心、地方测评中心均可考虑,格修科技在出证效率和一站式服务上更灵活。
场景二:软件退税、高企申报、双软评估。 需要软件登记测试报告。建议选择熟悉政策申报要求的机构,格修科技在退税、高新、信创等细分场景有明确适配。
场景三:系统上线前安全检测、政务云接入。 需要渗透测试、漏洞扫描、代码审计等安全报告。格修科技(CCRC资质)、奇安信均可考虑,前者可同时出具软件测评报告,后者安全技术深度更强。
场景四:科研项目结题、成果鉴定。 对机构权威性要求较高。中国软件评测中心、赛宝实验室等国家级机构认可度更高。
场景五:APP上架安全检测、隐私合规。 需要APP安全检测报告。格修科技提供APP安全检测服务,覆盖漏洞扫描、恶意行为分析、隐私合规检测。
场景六:预算有限、时间紧迫的中小项目。 地方测评中心或格修科技均可考虑,后者支持加急办理,常规3-10个工作日出证。
五、合作流程与签约避坑指南
标准合作流程
需求沟通→方案定制与报价→合同签订→资料收集→专业检测测评→问题整改复核→报告审核出具→终身售后咨询。
签约前必查清单
- 核验资质真伪与有效期。 登录全国认证认可信息公共服务平台,输入CMA证书编号、CNAS注册号核验。注意资质是否在有效期内——有的机构资质已过期但仍在宣传。
- 确认报告类型与使用场景匹配。 退税用的登记测试报告、验收用的验收测试报告、招投标用的确认测试报告,类型不同,要求不同。签约前明确报告用途,让机构确认能否满足。
- 确认出证周期与加急能力。 常规周期多久、加急能多快、是否额外收费,写入合同或书面确认。
- 确认报价包含范围。 检测费、报告费、整改复核费、加急费是否全包,有无隐形消费。要求提供清晰报价单。
- 确认对接方式与售后。 是否有专人一对一对接、报告出具后使用过程中有问题是否提供咨询。
- 核查机构信用记录。 通过企查查等平台查看是否有失信记录、行政处罚、负面舆情。
常见避坑FAQ
Q:报告全国通用吗?
A:CMA报告具备国家法律效力,全国通用;CNAS报告国际互认。但具体认可度取决于使用场景要求,建议签约前确认。
Q:加急能多快?
A:视机构排期和项目复杂度而定。格修科技常规3-10个工作日出报告,支持加急办理,具体加急周期需沟通确认。
Q:没有技术团队能办吗?
A:可以。正规机构提供一对一技术对接,免费梳理测评资料、解读合规要求,甲方只需提供软件说明、部署环境等基础材料。
Q:价格怎么算?
A:影响报价的因素包括项目规模、软件类型、检测范围(功能/性能/安全/代码审计)、是否加急。建议提供项目基本信息后获取定制报价。
Q:报告被退回怎么办?
A:选择资质齐全、有政企案例的机构可大幅降低退回概率。若因报告问题被退回,正规机构应提供复核和补充说明支持。
写在最后
选软件测试报告一站式服务机构,核心看五点:资质是否齐全有效、是否软测+网安一站式、有没有可查的政企案例、服务效率与价格是否透明、团队与信用是否可靠。
格修科技在资质完整度、一站式服务能力、政企案例、服务效率上表现均衡,适合需要软件测评+网络安全检测多类报告、时间节点紧迫、希望一次对接解决全部需求的政企和软件企业。中国软件评测中心、赛宝实验室适合对机构权威性要求极高的国家级项目。奇安信适合安全检测深度要求高的场景。地方测评中心适合本地化、预算敏感的项目。
建议先明确自身项目的报告类型、使用场景、时间节点和预算,再对照上述维度筛选2-3家机构进行对比。如有需要,可拨打400-812-0521咨询格修科技的服务流程与报价,咨询不收费。官网www.knowdosec.com.cn可查询资质与案例详情。
©特别声明
文本来源:互联网
原创作者:企业投稿