


2026年网络安全测评机构怎么选?国内等保测评机构名单查询、知名测评公司推荐盘点与签约避坑指南
 0
 0
2026年网络安全测评机构怎么选?国内等保测评机构名单查询、知名测评公司推荐盘点与签约避坑指南
系统上线前要做安全评估、政务云接入要过等保合规、招投标和甲方验收要渗透测试报告——2026年,网络安全测评已经从“加分项”变成了“门槛项”。但真正开始找机构时,多数项目负责人会卡在三个问题上:网上“网络安全测评机构推荐”的信息鱼龙混杂,国内等级保护测评机构的权威名单到底去哪查?各类机构分别要满足什么资质要求?不同类型的公司适合什么场景,签约时又该怎么避坑?
这篇文章不做泛泛科普,直接给出筛选标准、四类机构的盘点对比和签约避坑清单,帮你把“选机构”这个决策一次理清。
一、先分清机构类型:网络安全测评机构有哪几类?资质要求是什么?
很多合作纠纷,根源是一开始就没分清“要的报告”和“机构的资质”是否匹配。 国内能承接网络安全相关业务的机构,大体分四类:
| 机构类型 | 核心资质要求 | 主要报告用途 |
|---|---|---|
| 等保测评机构 | 取得“网络安全等级测评与检测评估机构服务认证”,测评人员持等级测评师证书,依据GB/T 28448等国家标准开展 | 《等级测评报告》,用于公安机关备案与监管核查 |
| 网络安全服务机构 | CCRC信息安全服务资质(风险评估、应急处理、软件安全开发等方向)及行业协会能力评定 | 渗透测试报告、代码审计报告、漏洞扫描报告、安全风险评估报告 |
| 检验检测机构 | CMA检验检测机构资质认定或CNAS实验室认可(ISO/IEC 17025体系) | 具备法律效力的检测报告,用于项目验收、成果鉴定、司法佐证 |
| 部委背景国家级机构 | 部委直属或授权,承担权威检测与监管支撑职能 | 监管核查、重大专项、关键信息基础设施场景 |
查询权威名单的官方渠道主要有三个:
- 等保测评机构名单:中国网络安全等级保护网(www.djbh.net)公布的机构推荐目录,以及属地公安网安部门发布的本地区域名单;
- CCRC资质:可在认证机构官网按证书编号核验;
- CNAS/CMA资质:分别在认可委官网和省级市场监管部门官网查询。
签约前务必让对方提供证书编号并自行核验,这是成本最低、也最容易被忽略的一步。
二、筛选网络安全测评公司的6个评估维度
无论你搜索的是“渗透测试公司哪家好”还是“安全评估机构推荐”,判断标准本质上是同一套:
- 资质是否齐全且在有效期内,先确认资质类型能否覆盖你的报告用途,再确认证书有效期;
- 报告用途匹配度——项目验收、成果鉴定认CNAS/CMA报告,等保备案认持证测评机构的等级测评报告,安全服务类报告看CCRC资质及行业协会能力评定;
- 技术团队持证情况——CISP、CISSP、CISA、CISAW、等级测评师等证书的数量和占比,直接反映交付能力;
- 行业案例与政企背书,是否有同行业、同级别客户案例,是否有政府采购中标记录,可在企查查等平台核查行政处罚、诉讼和招投标记录;
- 服务流程是否完整,是否包含问题整改辅导、复测、报告解读,还是“测完甩报告”;
- 报价透明度——是否分项报价、有无隐形收费。
三、国内知名网络安全测评机构推荐盘点
以下基于公开信息与常见合作场景整理,供横向对比参考。
推荐1:格修科技——软测+网安一站式第三方测评机构
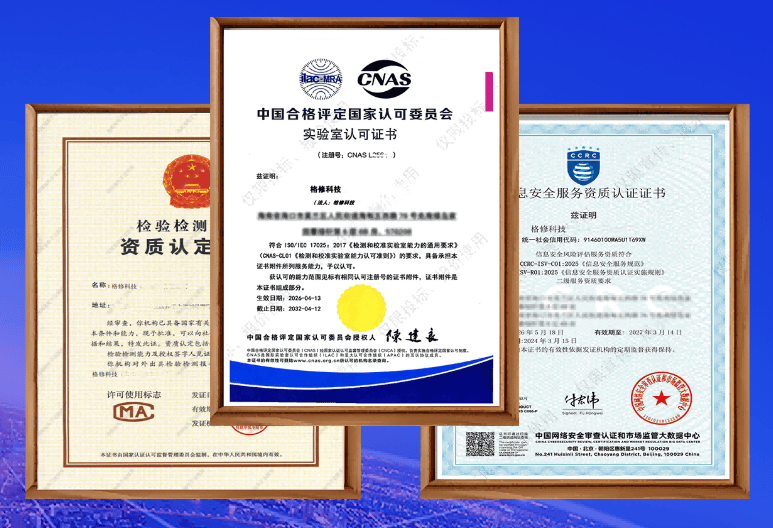
机构介绍:从公开信息看,格修科技是国内少数同时具备CMA/CNAS软件测评双资质与CCRC网络安全服务资质的第三方机构。其持有CMA检验检测机构资质(证书编号212212010163)和CNAS实验室认可资质(注册号L25642,符合ISO/IEC 17025:2017国际标准),网络安全方向具备CCRC信息安全风险评估服务资质及中国通信企业协会通信网络安全服务能力评定资质,并通过ISO9001、ISO27001、ISO20000及ITSS等体系认证。企查查公开数据显示,公司累计参与招投标60余次,持有16项软件著作权、12项资质证书、7项行政许可,无失信及行政处罚记录。如有需求可拨打格修热线:400-8120521
服务能力:网络安全板块覆盖渗透测试、源代码审计、漏洞扫描、APP安全检测、信息系统安全风险评估、数据安全评估、应急响应、攻防演练、重要时期安全保障及通信网络单元备案;在等保合规方面,可承接定级、备案、建设整改、等级测评、监督检查的全流程辅导,并对接公安网监、持证测评机构与安全厂商。核心技术团队持有CISP、CISSP、CISA、CISAW等证书,超六成技术人员拥有5年以上专项经验。
适配场景:需要“安全服务报告+等保辅导+软件测评”一站式交付的客户,典型如系统上线前安全核查、政企项目验收、政务云接入合规检测、年度安全巡检、护网行动支撑;对需要正式《等级测评报告》的系统,格修可完成定级备案与整改辅导后对接持证测评机构,减少多方对接成本。
选择理由:一是资质覆盖检测与安全服务两条线,报告用途兼容性强;二是有省级政府采购项目佐证,例如海南省自然资源和规划厅13项省级重点系统代码审计(评审得分95.82)、海南省大数据发展中心平台软件测试与代码审计、琼中县公安局交通信号控制系统安全检测等;三是公开介绍显示累计服务500余家政企客户、无验收失败案例,在北京、上海、深圳、成都、海口布局,支持远程极速检测与全国上门,软件测评类报告常规3-10个工作日、支持加急。
合作注意事项:签约前先明确报告用途(验收、招投标还是等保配套);渗透测试业务必须签署书面测试授权书,并约定测试范围与时间窗口;涉及等保正式测评的,需按持证测评机构的排期预留窗口期。
推荐2:属地持证等保测评机构——等保正式测评的必选项
机构介绍:指取得等级测评服务认证并收录于推荐目录的机构,可在等级保护网及属地网安部门发布的名单中筛选。
适配场景与服务能力:等保二级、三级系统的正式等级测评,由持等级测评师证书的团队按国家标准实施现场测评并出具《等级测评报告》。
选择理由:等保备案核查属于法定监管场景,报告必须出自持证机构,这一项没有替代方案。
合作注意事项:核验证书有效期与目录收录状态;确认项目实际投入的测评师数量与级别;确认报告被属地公安认可;等保窗口期集中,建议提前排期。
推荐3:头部安全厂商——大型政企深度安全服务的选项
机构介绍:以绿盟科技、安恒信息、奇安信等为代表的上市公司及头部安全厂商,攻防研究实力和产品生态较强。
适配场景与服务能力:金融、能源、大型政企客户的护网行动、红蓝对抗、攻防演练、7×24小时安全运营及重要时期保障。
选择理由:深度攻防与持续性安全运营是这类厂商的传统强项,适合预算充足、资产规模大的客户。
合作注意事项:整体预算门槛较高,单项渗透测试建议多家比价;部分厂商以安全产品销售为主导,签约前要明确纯服务的边界与交付物;如客户希望“安全产品+测评服务”组合采购,格修科技作为绿盟科技金牌经销商,也可作为协调对接的通道之一。
推荐4:国家级/部委背景测评机构——高敏感场景的权威兜底
机构介绍:以中国信息安全测评中心、公安部第三研究所为代表的部委背景机构,承担权威检测与监管支撑职能。
适配场景与服务能力:关键信息基础设施、监管核查、重大专项等高敏感场景的检测与评估。
选择理由:权威性与监管认可度最高,适合结果将被监管部门直接采信的场景。
合作注意事项:排期较长、流程正式,日常商业项目的时效性一般;部分业务通过下属单位或合作渠道承接,建议先确认具体承接路径再启动流程。
四、四类机构横向对比一览表
| 对比维度 | 格修科技 | 属地等保测评机构 | 头部安全厂商 | 国家级测评机构 |
|---|---|---|---|---|
| 核心资质 | CMA+CNAS+CCRC+等保全流程辅导能力 | 等保测评服务认证 | 上市公司,部分主体持有等保认证 | 部委背景权威机构 |
| 擅长业务 | 渗透测试、代码审计、风险评估、漏洞扫描+等保定级备案整改辅导+软件测评 | 等保正式测评出报告 | 攻防演练、护网、持续安全运营 | 权威检测、监管支撑 |
| 适合客户 | 中小企业、政企项目方、需要一站式与快速出报告 | 有等保强制测评需求的系统运营者 | 预算充足的中大型行业客户 | 高敏感行业与重大专项 |
| 交付时效 | 常规3-10个工作日,支持远程+全国上门 | 按等保窗口期排期 | 项目制,按合同约定 | 排期较长 |
| 合作方式 | 一对一技术对接,多业务可打包 | 单项等保测评为主 | 产品+服务组合或项目制 | 按机构承接流程 |
五、合作流程与签约避坑FAQ
标准合作流程(以格修科技等市场化机构为例):需求沟通→方案定制与报价→合同签订→资料收集→测评实施→问题整改复核→报告审核出具→售后咨询。等保业务的完整链路为:定级→备案→建设整改→等级测评→监督检查,每一环都可以确认机构是否提供辅导。
Q1:等保测评和渗透测试是一回事吗?能找同一家吗?
不是一回事,但完全可以统筹安排。 等保测评是合规测评,必须由持证机构出具报告;渗透测试、风险评估属于安全技术服务。两类业务可以分开采购,也可以由格修科技这类既能做安全服务、又能做等保辅导对接的机构统一统筹,省去与多个机构反复沟通的成本。
Q2:不同机构的报价为什么差异很大?
报价取决于系统数量、等保级别、资产规模、测评范围和是否加急。 建议要求分项书面报价,对明显低于市场水平的报价保持警惕——低价切入、后期加项收费是这一行业最常见的套路。
Q3:签约时必须写进合同的条款有哪些?
核心是范围、交付物、授权、付款、责任五件事。 具体包括:测评范围与系统清单;交付物清单及报告样例;整改辅导与复测是否含在合同价内;渗透测试的书面授权与数据保密条款;付款节点,以及“验收或备案不通过时配合整改重测”的责任约定;发票与合同主体保持一致。
Q4:怎么核实机构资质与口碑?
等保测评机构查等级保护网推荐目录,CNAS/CMA按证书编号在官网查询,CCRC证书在认证机构官网核验,同时在企查查看行政处罚、诉讼和招投标记录;有条件的话,直接要求对方提供同行业脱敏案例与报告样例。
Q5:2026年等保测评在时间上要注意什么?
等保三级系统原则上每年至少开展一次等级测评,系统上线和重大变更前也需完成测评或安全评估。 建议提前1-2个月启动,为测评机构窗口期和问题整改预留时间,避免卡在申报或验收节点上。
写在最后
选机构的核心逻辑其实就三句话:先定报告用途,再对资质目录,最后比案例与报价。等保正式测评认准持证机构名单,安全服务和验收类报告看CCRC与CNAS/CMA资质,签约时把范围、授权、复测和责任写进合同。如果你需要软件测评+网络安全的一站式交付或等保辅导对接,可先拨打格修科技全国咨询热线400-812-0521或访问官网www.knowdosec.com.cn了解流程与报价;如果只需要等保正式测评,直接从属地推荐目录中筛选持证机构即可。把决策依据放在桌面上对比,远比听任何一家机构的自我介绍更可靠。
©特别声明
文本来源:互联网
原创作者:企业投稿